El 80% de los ciberataques en la nube involucran credenciales robadas
El 80% de los ciberataques en la nube involucran credenciales robadas: la identidad es el nuevo perímetro corporativo SANTIAGO, Chile – La ciberseguridad ha entrado en una nueva fase en la que ya no basta con proteger el perímetro, desplegar herramientas aisladas o reaccionar una vez ocurrido un incidente. De acuerdo con el último informe […]
«Tenemos un paquete para usted»: La trampa detrás del falso mensaje de entrega que busca robar tus datos y dinero
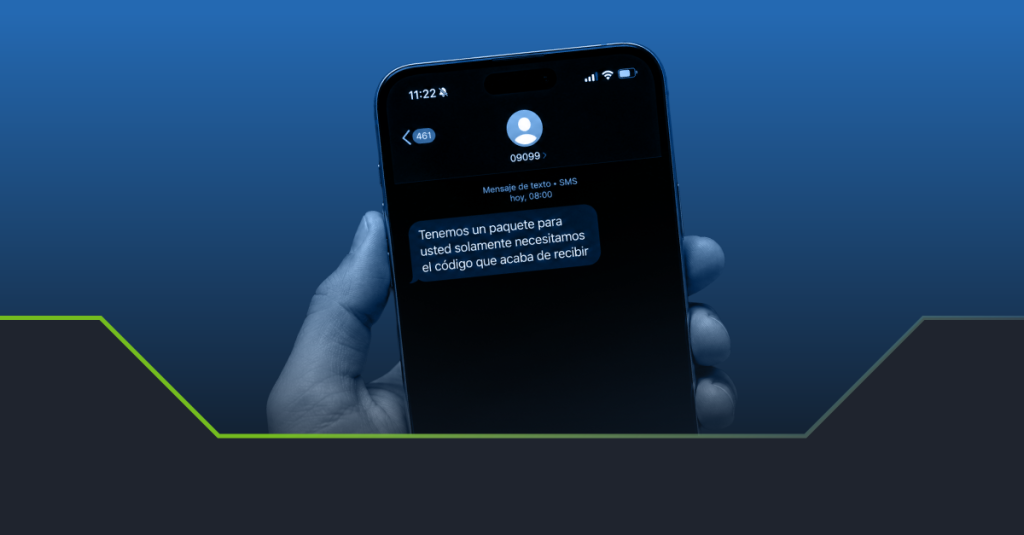
«Tenemos un paquete para usted»: La trampa detrás del falso mensaje de entrega que busca robar tus datos y dinero Desde ARKAVIA se advierte un aumento considerable en las estafas telefónicas y por mensajería. La regla de oro es clara: un código de verificación nunca debe compartirse con terceros. SANTIAGO – «Tenemos un paquete para […]
Si tengo ISO 27001 o CIS Controls implementado, ¿ya cumplo con la Ley Marco de Ciberseguridad y la Ley 21.719?
Si tengo ISO 27001 o CIS Controls implementado, ¿ya cumplo con la Ley Marco de Ciberseguridad y la Ley 21.719? SANTIAGO, CHILE – 7 de julio de 2026 – Es una de las preguntas más frecuentes que recibimos de organizaciones que ya tienen un programa de seguridad estructurado. Y la respuesta honesta es: depende, y probablemente […]
¿Por dónde comenzar para enfrentar las próximas leyes de ciberseguridad en Chile?
¿Por dónde comenzar para enfrentar las próximas leyes de ciberseguridad en Chile? Santiago, junio de 2025 — Chile tiene hoy dos regulaciones que están cambiando las reglas del juego para las empresas: la Ley Marco de Ciberseguridad y la Ley 21.719 de Protección de Datos Personales. Aunque muchas organizaciones saben que deben actuar, pocas tienen […]
¿Cuándo fue la última vez que auditamos nuestra red con criterios reales?
¿Cuándo fue la última vez que auditamos nuestra red con criterios reales? By Camilo Garrido | Chief Information Officer ARKAVIA ¿Estás realmente seguro en tu red Wi-Fi? Hoy, en el mes que se celebra el día Mundial del Wi-Fi, quiero compartir reflexiones que nacen de años de investigación académica y trabajo en el campo de […]
El verdadero peligro: La “Deuda Técnica” de tus firewalls
FORTIBLEED EL VERDADERO PELIGRO: LA DEUDA TÉCNICA DE TUS FIREWALL FortiBleed: Cuando la tecnología es de punta, pero la configuración es el eslabón débil En el mercado actual, existe la falsa creencia de que mitigar el riesgo tecnológico es una cuestión de presupuesto: compras el mejor equipamiento perimetral, adquieres las licencias de última generación y […]
Ingeniero de Red Team de Arkavia identifica vulnerabilidad global
SANTIAGO, CHILE – 27 de marzo de 2026 – En el marco de los procesos de investigación de seguridad ofensiva que desarrolla el Red Team de Arkavia, se ha logrado un hito de relevancia internacional. Uno de los especialistas de la unidad, Miguel, Ingeniero de Seguridad Ofensiva, detectó una vulnerabilidad de categoría media en el […]
ARKAVIA SE DESTACA COMO LA ÚNICA EMPRESA CHILENA DECIBERSEGURIDAD EN EL TOP 250 DEL RANKING GLOBAL DE MSSP ALERT
SANTIAGO, 15 de enero de 2026. Arkavia, firma chilena con más de 15 años de trayectoria en ciberseguridad, fue incluida por primera vez en el Top 250 Global MSSPs de MSSP Alert, alcanzando el puesto 128 a nivel mundial. El hito reconoce su desempeño como proveedor de servicios gestionados de ciberseguridad (MSSP) y refuerza su […]
Qué pasa dentro de un CSOC: así se ve la cibervigilancia 24/7 desde adentro
Muchos ejecutivos han escuchado hablar de un CSOC (Cyber Security Operations Center), pero pocos tienen claro qué ocurre realmente ahí dentro. ¿Es sólo una sala con pantallas y gráficos? ¿Son personas mirando logs todo el día? ¿De verdad hace la diferencia frente a “tener buenas herramientas instaladas”? En este artículo te contamos, en lenguaje claro, […]
De vulnerabilidades a acciones: cómo debería ser un buen proceso de parcheo y mantenimiento
Cada semana aparecen nuevas vulnerabilidades, exploits y avisos de fabricantes. Muchas empresas reciben informes, alertas o incluso reportes de escáneres… pero se quedan a medio camino: saben que hay problemas, pero no tienen un proceso claro para corregirlos. Esa es la diferencia entre “tener información” y “tener gestión de vulnerabilidades”. Un buen programa de parchado […]